Tampilkan postingan dengan label Network. Tampilkan semua postingan

Rabu, 25 November 2020

Pengertian Dan Penjelasan SD-WAN ( Software-defined Network)


SD-WAN kepanjangan dari Software-defined Network di bagian Wide Area Network (WAN). SD-WAN  membantu dalam hal melakukan management WAN (internet) untuk mendapatkan performance traffic yang tinggi dengan harga rendah. Dengan SD-WAN ini diharapkan kebutuhan internet untuk aplikasi dapat dipenuhi (dengan 2 link internet link) serta menggantikan private WAN (seperti MPLS) yang lebih mahal.

SD-WAN merupakan sebuah teknik untuk menggunakan perangkat lunak untuk membuat jaringan area luas (wide area network) lebih cerdas dan fleksibel. Sebenarnya apa kegunaan dari SD-WAN ini? SD-WAN dapat membantu jaringan area luas untuk menangani lalu lintas jaringan dengan protokol tertentu, sambil menyediakan antarmuka yang intuitif bagi pengguna. Tidak hanya itu, SD-WAN juga dapat mendukung fitur seperti firewall, gateway, dan alat jaringan pribadi virtual untuk privasi. Selain itu, SD-WAN juga dapat membantu redundansi, per cadangan dan pemulihan, serta pemecahan masalah.

Kenapa SD-WAN ini penting? Dikarenakan SD-WAN dapat mengatasi masalah yang sering terjadi di IT organisasi seperti downtime yang dapat mempengaruhi reputasi dan garis bawah. Jika sudah begini, maka dibutuhkan solusi IT yang gesit, fleksibel, dan dapat menghemat biaya. Dengan adanya SD-WAN, masalah tersebut di atas dapat diatasi dengan pendekatan baru yang juga membawa skala dan keamanan perusahaan. Itu sebabnya SD-WAN menjadi salah satu solusi jaringan paling populer yang tersedia saat ini.

Kelebihan atau keunggulan SD-WAN yang bisa didapatkan berikut ini :

1. Biaya Konektifitas Lebih Rendah

Keunggulan pertama dari SD-WAN ini yaitu dapat mengurangi biaya operasional yang sedang berlangsung dengan beralih ke jalur MPLS (Multiprotocol Label Switching) yang mahal ke broadband komoditas seperti serat, kabel, DSL, atau bahkan teknologi seluler.

2. Performa Lebih Tinggi untuk Cloud

Keunggulan selanjutnya adalah dengan SD-WAN, jalur baru dapat ditambahkan dengan cepat dan mudah ke situs yang membutuhkan kapasitas yang lebih. Dengan menghubungkan situs-situs secara langsung ke internet, SD-WAN mengurangi hambatan dan penundaan yang umum terjadi pada WAN yang lebih lama.

3. Beberapa Ketahanan Tautan (Multiple Link Resilience)
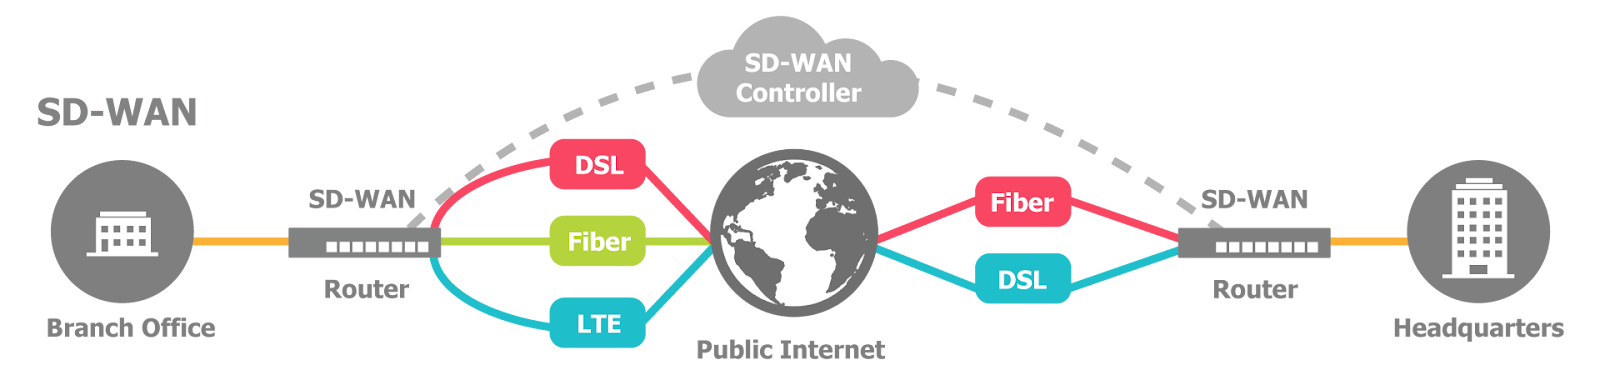
Lingkungan WAN tradisional biasanya memiliki satu tautan jaringan yang masuk ke setiap lokasi. Dengan SD-WAN, banyak tautan dari ISP yang berbeda dapat digunakan, menghilangkan satu titik kegagalan yang dapat menjatuhkan jaringan.

4. Kemudahan implementasi (zero touch provisioning)

Ketika perusahaan atau organisasi membuka kantor cabang baru, proses bisnis, operasioal dan lain-lain bisa bertambah rumit. Faktor biaya pun bisa membengkak. SD-WAN memungkinkan perusahaan atau organisasi untuk mengatur jaringan yang andal dan aman dengan cepat, menggunakan ISP mana saja yang paling sesuai untuk setiap lokasi. 

5.Optimized Use of Resources

SD-WAN memungkinkan Anda untuk menetapkan aplikasi utama secara cerdas ke berbagai tautan, termasuk jalur internal dan koneksi Internet, memberikan jaminan Kualitas Security dan Layanan (QoS) yang berbeda untuk masing-masingnya. Ini memungkinkan Anda menerapkan sumber daya yang tepat dalam setiap situasi untuk memaksimalkan kinerja dan produktivitas sambil meminimalkan biaya.


Selasa, 19 November 2019

Aplikasi Scalable Video Coding (SVC) Menggunakan Transmisi Jaringan Nirkabel Broadband


Dengan perkembangan jaringan nirkabel broadband dan meningkatnya permintaan informasi multimedia di internet, studi tentang transmisi streaming video telah menjadi topik hangat di saat ini. Melalui analisis tiga poin utama streaming transmisi media, dan dengan menggabungkan H.264 yang akan dating Algoritma Video Coding dan Kontrol Kemacetan yang dapat diukur pada mekanisme akumulasi, makalah ini menyajikan solusi untuk memberikan informasi streaming video kepada pengguna melalui 802.16 WiMAX (Worldwide Interoperabilitas untuk Microwave Access) jaringan akses nirkabel broadband. Simulasi menunjukkan itu skema ini menyediakan pemanfaatan akses nirkabel yang tinggi sistem. Lebih lanjut, ini mengalokasikan sumber daya jaringan untuk semua pengguna terminal dengan adil, menjaga throughput video dengan lancar, dan memastikan video terus menerus untuk pengguna. 

Minggu, 17 November 2019

Latihan Soal MikroTik Certified Traffic Control Engineer (MTCTCE) Exam Part 2


1. What does this simple queue do (check the image)?

A. Queue limits host 192.168.1.10 download data rate to one megabit per second.
B. Queue guarantees upload data rate of one megabit per second for host 192.168.1.10
C. Queue limits host 192.168.1.10 upload data rate to one megabit per second.
D. Queue guarantees download data rate of one megabit per second for host 192.168.1.10

Latihan Soal MikroTik Certified Traffic Control Engineer (MTCTCE) Exam Part 1


1. You have 10Mbps download link available to be used by your clients on the LAN. You want to use PCQ and allow 512k maximum download for each client. The correct argument values for the required queue type are:

Rabu, 25 September 2019

Contoh Soal dan Jawaban Teknologi Jaringan x TKJ Kelas XI

Jumat, 30 Agustus 2019

Konfigurasi Dasar Router Juniper


Mengembalikan router ke konfigurasi default
root# load factory-default

Mengecek konfigurasi
root# commit check
configuration check succeeds

Mengesekusi konfigurasi
root# commit
commit complete

Mengesekusi pada waktu tertentu
root# commit at 23:00
configuration check succeeds
commit at will be executed at 2009-10-13 23:00:00 UTC
The configuration has been changed but not committed
Exiting configuration mode

Melihat history commit
root> show system commit

Membatalkan commit setelah diesekusi pada waktu tertentu
root> clear system commit
Pending commit cleared

Membuat user root
root# set system root-authentication plain-text-password
New password:
Retype new password:
Dalam membuat password diwajibkan dengan kombinasi huruf dan angka

Membuat user non-root dengan tingkat permission root
root# set system login user lab class super-user authentication plain-text-password

Membuat user dengan kemampuan akses terbatas
root# set system login class noc permissions view
root# set system login user lab class super-user authentication plain-text-password

Selasa, 26 Maret 2019

Apa itu MAC spoofing ?


MAC spoofing adalah metode yang digunakan untuk mengubah alamat Media Access Control (MAC) yang ditugaskan pabrik dari antarmuka jaringan pada perangkat jaringan. Alamat MAC yang dikodekan keras pada pengontrol antarmuka jaringan (NIC) tidak dapat diubah. Namun, banyak driver memungkinkan alamat MAC diubah. Alamat MAC komputer adalah pengidentifikasi unik yang ditetapkan untuk antarmuka jaringan untuk komunikasi pada lapisan tautan data segmen jaringan. Alamat Media Access Control (MAC) adalah mekanisme pertahanan yang sangat umum untuk jaringan nirkabel.

Di sinilah Anda mengkonfigurasi AP Anda untuk mengaktifkan hanya klien nirkabel dengan alamat MAC yang dikenal untuk terhubung ke jaringan. Untuk itu, peretasan yang sangat umum terhadap jaringan nirkabel adalah spoofing alamat MAC. Peretas atau penyerang dapat dengan mudah mem-spoof alamat MAC di UNIX, dengan menggunakan perintah ifconfig, dan di Windows, dengan menggunakan utilitas SMAC atau alat lainnya. Namun, seperti WEP dan WPA, kontrol akses berbasis alamat MAC adalah lapisan perlindungan lain dan lebih baik daripada tidak sama sekali. Jika seseorang menipu atau mengubah salah satu alamat MAC Anda, satu-satunya metode untuk menemukan perilaku berbahaya adalah melalui kesadaran kontekstual dengan melihat alamat MAC yang sama yang digunakan di dua tempat atau lebih di WLAN, yang mungkin sulit.

Jumat, 25 Januari 2019

Pengertian dan Definisi Etherchannel Secara Umum


Pengertian dan Definisi Etherchannel

Etherchannel adalah suatu teknologi trunking yang digunakan oleh switch Cisco catalyst dimana sejumlah fisikal port pada device digabung menjadi satu jalur logika dalam satu buah port group. Fungsinya untuk meningkatkan kecepatan koneksi antar switch, router ataupun server dan jika salah satu port atau jalur rusak maka port group akan tetap bekerja menggunakan jalur atau port yang lain.

EtherChannel juga menyediakan bandwidth yang lebih banyak. Trunk-trunk pada EtherChannel berada pada status forwarding semua atau blocking semua, karena STP memperlakukan semua trunk pada EtherChannel sebagai 1 trunk. Saat EtherChannel berada pada status forwarding, maka switch akan melakukan load-balance (membagi rata) traffik pada semua trunk, sehingga bandwidth yang tersedia jadi lebih banyak.

Etherchannel dapat dikonfigurasikan dengan dua hingga delapan active Fast Ethernet, Gigabit Ethernet atau 10 Gigabit Ethernet port. Jadi jika menggunakan 8 jalur/port bisa menghasilkan kecepatan 800 Mbit/s, 8 Gbit/s atau 80 Gbit/s.

Etherchannel adalah penggabungan beberapa link pada switch menjadi satu link secara virtual. Tujuannua adalah untuk menggabungkan bandwidth yang tersedia dan juga untuk menyediakan ukuran physical redundancy.   Dengan etherchannel, beberapa link digroup ke dalam sebuah port-channel yang dapat dikonfigurasi pada interface virtualnya sesuai kebutuhan.


Keuntungan Menggunakan EtherChannel memiliki banyak keuntungan, dan mungkin aspek yang paling diinginkan adalah bandwidth. Menggunakan maksimum 8 port aktif total bandwidth 800 Mbit / s, 8 Gbit / s atau 80 Gbit / s sangat memungkinkan tergantung pada kecepatan port. Hal ini dapat digunakan dengan Ethernet yang berjalan pada kabel twisted pair, single-mode dan serat multimode.

Hal2 dasar yang perlu diketahui dan dilakukan sebelum melakukan konfigurasi EtherChannel adalah:
1.identifikasi port mana saja yang ingin digunakan untuk EtherChannel di TIAP switch
(optional) decide what protocol to use: PAgP or LACP
Configure Channel Group on Interface
2.Membuat nomor untuk channel group
3.Memilih mode (On/Off/Passive/Active/Desirable)
4.Mengkonfigurasi Interface untuk bisa digunakan menjadi EtherChannel dan juga mode nya (apakah Access, Trunk Mode, atau yang lain)
5.Verifikasi konfigurasi

Rabu, 23 Januari 2019

Memahami Sedikit Tentang Pengalamatan IP v6


Memahami Sedikit Tentang Pengalamatan IP v6

IPv6 ini merupakan perkembangan dari IPv4 yang dapat menyediakan lebih banyak IP address karena IPv6 ini panjangnya adalah 128 bit tidak seperti IPv4 yang panjangnya hanya 32 bit saja. selain itu, masih banyak kelebihan lain dari IPv6 ini bila dibandingkan dengan IPv4.

IPv6 berfungsi untuk memberikan alamat yang unik pada masing-masing perangkat dalam jaringan, sehingga perangkat-perangkat tersebut dapat saling berkomunikasi untuk bertukar informasi. Fungsi IPv6 sama dengan IPv4 akan tetapi dari segi kelebihan, lebih banyak dari IPv6.

Seperti yang telah diketahui, pada IPv4 panjang satu alamat IP-nya adalah 32 bit yang berarti dapat menyediakan alamat IP sebanyak 4.294.967.296.mungkin jika dilihat sepintas jumlah tersebut sudah banyak, tetapi karena implementasi tertentu dalam penggunaanya pada kenyataanya jumlah IP tersebut masih kurang jika digunakan untuk membuat jaringan pada seluruh dunia ini. Berbeda dengan IPv6, IPv6 pada satu alamat IP-nya panjangnya 128 bit atau dengan kata lain dapat menyediakan alamat IP sebanyak 3.4 x 1038. Jumlah tersebut sangatlah besar sehingga dapat mengatasi masalah kekurangan IP pada beberapa tahun mendatang.

IPv6 dirancang agar penggunanya tidak dipusingkan dengan konfigurasi Ip address. Komputer pengguna yang terhubung dengan jaringan IPv6 akan mendapatkan IP address langsung dari router, sehingga nantinya DHCP server tidak diperlukan lagi. Autoconfiguration nantinya sangat berguna bagi peralatan mobile internet karena pengguna tidak direpotkan dengan konfigurasi sewaktu berpindah tempat dan jaringan

IPv6 telah dilengkapi dengan protokol IPSec, sehingga semua aplikasi telah memiliki security yang optimal bagi berbagai aplikasi yang membutuhkan keamanan, misalnya saja transaksi e-banking.Disamping itu, IPSec dalam Ipv6 merupakan protokol keamanan yang paling andal saat ini. Dimana ia menggunakan teknik enkripsi yang rumit sehingga sulit ditebak oleh hacker yang akan membaca data yang dilewatkan.

IPv6 memiliki protokol QoS yang terintegrasi dengan baik, sehingga semua aplikasi yang berjalan diatas Ipv6 memiliki jaminan QoS, terutama bagi aplikasi yang sensitive terhadap delay seperti VoIP dan streaming video.

Mengenal Jaringan Komputer (PAN, LAN, MAN dan WAN)


Mengenal Jaringan Komputer (PAN, LAN, MAN dan WAN)

Saat ini hampir setiap komputer yang kita temui merupakan bagian dari sebuah jaringan komputer yang kompleks. Misalkan saja ketika sebuah laptop atau komputer yang tadinya berdiri sendiri (stand alone) kemudian kita tambahkan sebuah USB Modem sehingga terhubung ke internet, maka komputer kita telah terhubung dan merupakan bagian dari sebuah jaringan yang sangat luas yaitu WAN (Wide Area Network).

Jenis-Jenis Jaringan Komputer Jenis-jenis jaringan komputer berdasarkan cakupan areanya dapat dibedakan menjadi beberapa jenis yaitu PAN, LAN, MAN dan WAN.

1. PAN (Personal Area Network)
Jaringan komputer yang digunakan untuk komunikasi antara komputer perangkat (termasuk telepon dan asisten pribadi digital) dekat dari satu orang. Perangkat mungkin atau tidak milik orang tersebut. Jangkauan dari PAN biasanya beberapa meter. PAN dikendalikan dengan authoritas pribadi, PAN menggunakan Teknologi Wireless Application Protocol (WAP) dan Bluetooth. Port yang digunakan untuk jaringan PAN yaitu USB dan Firewire. PAN dapat digunakan untuk komunikasi antara perangkat pribadi mereka sendiri (intrapersonal komunikasi) atau untuk menghubungkan ke tingkat yang lebih tinggi dan jaringan Internet (an uplink).

2. LAN (Local Area Network)
LAN adalah jaringan komputer yang jaringannya hanya mencakup wilayah kecil, seperti jaringan komputer dalam rumah, sekolah, kampus, dan sebagainya. Local Area Network atau LAN tidak memerlukan jaringan telekomunikasi yang disewa dari operator telekomunikasi dan tidak juga menggunakan media fasilitas komunikasi umum seperti telepon, tetapi pemilik LAN itu sendirilah yang mengelola media komunikasinya.

3. MAN (Metropolitan Area Network)
Metropolitan Area Network (MAN) adalah suatu jaringan dalam suatu kota dengan transfer data berkecepatan tinggi yang menghubungkan berbagai lokasi seperti kampus, perkantoran, pemerintahan, dan sebagainya. Jaringan MAN adalah gabungan dari beberapa LAN. Jangkauan dari MAN ini berkisar antara 10 hingga 50 km.

4. WAN (Wide Area Network)
WAN (Wide Area Network) merupakan jaringan komputer yang mencakup area yang besar sebagai contoh yaitu jaringan komputer antar wilayah, kota atau bahkan negara, atau dapat didefinisikan juga sebagai jaringan komputer yang membutuhkan router dan saluran komunikasi publik. Internet merupakan contoh dari jaringan WAN ini.

Manfaat jaringan computer

Manfaat utama yang dapat kita rasakan dari terbentuknya jaringan komputer adalah :
1. Dapat saling berbagi (sharing) sumber daya peralatan (devices) secara bersama seperti harddisk, printer, modem, dan lain sebagainya. Dengan demikian terjadi peningkatan efisiensi waktu dalam operasi dan biaya pembelian hardware.
2. Dapat saling berbagai (sharing) penggunaan file yang ada pada server atau pada masing-masing workstation.
3. Aplikasi dapat dipakai bersama-sama (multiuser)
4. Akses ke jaringan memakai nama, kata sandi, dan pengaturan hak untuk data-data rahasia, sehingga masing-masing pengguna memiliki otorisasi.
5. Komunikasi antar pemakai melalui email atau LAN Conference.
6. Pengontrolan para pemakai ataupun pemakaian data secara terpusat dan oleh orang-orang tertentu, sehingga meningkatkan keamanan dan dapat melakukan pendelegasian pekerjaan yang sesuai.


Selasa, 22 Januari 2019

Pengertian Subnetting Dalam Jaringan Komputer


Pengertian Subnetting Dalam Jaringan Komputer

Subnetting adalah teknik memecah suatu jaringan besar menjadi jaringan yang lebih kecil dengan cara mengorbankan bit Host ID pada subnet mask untuk dijadikan Network ID baru. Subnetting merupakan teknik memecah network menjadi beberapa subnetwork yang lebih kecil. Subnetting hanya dapat dilakukan pada IP addres kelas A, IP Address kelas B dan IP Address kelas C. Dengan subnetting akan menciptakan beberapa network tambahan, tetapi mengurangi jumlah maksimum host yang ada dalam tiap network tersebut.

Ada dua bentuk notasi subnet, notasi standar dan CIDR (Classless Internet Domain Routing) notasi. Kedua versi dari notasi menggunakan alamat dasar (atau alamat jaringan) untuk menentukan titik awal jaringan, seperti 192.168.1.0. Ini berarti bahwa jaringan dimulai di 192.168.1.0 dan host mungkin pertama  alamat IP di subnet ini akan 192.168.1.1.

Dalam standar subnet mask notasi, empat oktet nilai numerik digunakan sebagai dengan alamat dasar, misalnya 255.255.255.0. Topeng standar dapat dihitung dengan menciptakan empat  biner oktet nilai untuk masing-masing, dan menempatkan biner digit .1. dengan ramuan jaringan, dan menempatkan digit biner 0. dengan ramuan jaringan. Pada contoh di atas nilai ini akan menjadi 11111111.11111111.11111111.00000000. Dalam kombinasi dengan alamat dasar yang Anda memiliki definisi subnet, dalam hal ini subnet dalam notasi standar akan 192.168.1.0 255.255.255.0.

Dalam notasi CIDR, jumlah 1.s dalam versi biner dari topeng dihitung dari kiri, dan jumlah yang ditambahkan ke akhir dari alamat dasar setelah slash (/). Pada contoh di sini subnet akan dicatatkan dalam notasi CIDR sebagai 192.168.1.0/24.
Ada beberapa alasan mengapa kita perlu melakukan Subnetting, yang diantaranya adalah,
Untuk meng-efisienskan alokasi IP Address dalam sebuah jaringan guna dapat memaksimalkan penggunaan IP Address tersebut.

Mengatasi masalah perbedaan hardware dan media fisik yang digunakan dalam suatu jaringan komputer, karena pada dasarnya Router IP hanya dapat mengintegrasikan berbagai network dengan media fisik yang berbeda apabila network tersebut memiliki IP Address yang unik.
Meningkatkan pengamanan dan mengurangi kongesti atau ketidakstabilan akibat terlalu banyaknya host dalam suatu network.

Sedangkan untuk melakukan proses subnetting, maka kita perlu melakukan beberapa proses yang diantara lain adalah:
1.Menentukan jumlah subnet yang dihasilkan oleh subnet mask
2.Menentukan jumlah host per subnet
3.Menentukan subnet yang valid
4.Menentukan alamat broadcast untuk tiap subnet
5.Menentukan host – host yang valid untuk tiap subnet
Masih sama halnya dengan analogi jalan yang tadi dijelaskan di atas. Cara kerja Subnetting pun mirip dengan nomor rumah jalan, ketua RT dan lain yang kita jelaskan tadi. Seperti Network Address (ibaratnya nama jalan) dan Host Address (nomor rumah) dan Broadcast Address (Ketua RT), yang bertugas mengirimkan pesan ke semua host yang terdapat di network tersebut.

Penghitungan subnetting bisa dilakukan dengan dua cara, cara binary yang relatif lambat dan cara khusus yang lebih cepat. Pada hakekatnya semua pertanyaan tentang subnetting akan berkisar di empat masalah yaitu:

#Jumlah Subnet.
#Jumlah Host per Subnet.
#Blok Subnet.
#Alamat Host- Broadcast.

Penulisan IP address umumnya adalah dengan 192.168.1.2. Namun adakalanya ditulis dengan 192.168.1.2/24 artinya bahwa IP address 192.168.1.2 dengan subnet mask 255.255.255.0. Lho kok bisa seperti itu? Ya, /24 diambil dari penghitungan bahwa 24 bit subnet mask diselubung dengan binari 1. Atau dengan kata lain, subnet masknya adalah: 11111111.11111111.11111111.00000000 (255.255.255.0). Konsep ini yang disebut dengan CIDR (Classless Inter-Domain Routing) yang diperkenalkan pertama kali tahun 1992 oleh IEFT.

Pengertian, Fungsi, Cara Kerja dan Definisi Domain Name Service (DNS)


Pengertian, Fungsi, Cara Kerja dan Definisi Domain Name Service (DNS)

Domain Name Service (DNS) merupakan sebuah sistem yang dikembangkan untuk mengelola penamaan suatu komputer, layanan ataupun sumber daya di jaringan yang disusun secara hirarki dan terdistribusi. Secara praktis, DNS digunakan untuk mengaitkan antara alamat IP suatu server dengan nama domain dalam format FQDN (Fully Qualified Domain Name).
DNS biasanya bekerja dengan menggunakan konsep Klien Server, yaitu dengan sebuah komputer yang memiliki fungsi sebagai sebagai server yang kemudian komputer ini disebut dengan DNS Server. Sedangkan beberapa komputer lain yang meminta penerjemahan dari sebuah DNS Server, dari Hostname ke ip address lebih lanjut lagi disebut dengan Klien DNS.

Fungsi DNS Pada Jaringan
Setelah kita mengetahui mengenai pengertian, serta manfaat dan kekurangan DNS, lalu apakah sebenarnya fungsi dari DNS pada jaringan komputer anda? tentu saja DNS Dibuat bukan tanpa fungsi. Terdapat beberapa fungsi DNS yang dapat anda rasakan seperti misalnya:
1.DNS Berfungsi untuk menerjemahkan nama sebuah komputer ke dalam IP Address atau dengan kata lain DNS dapat memetakan nama komputer menjadi sebuah IP address. Sebagai contohnya adalah misalnya saja alamat seperti google.com, facebook.com dan juga beberapa situs lainnya merupakan sebuah alamat ip dari situs tersebut. Kemudian alamat IP ini akan diterjemahkan atau ditranslasikan menjadi nama domain.
2.Fungsi kedua dari DNS yang didapat oleh pengguna adalah untuk membuat pengguna lebih mudah dalam mengakses situs yang telah dibuat. Seperti yang kita ketahui bahwa manusia akan lebih mudah mengingat kata dibandingkan harus mengingat jejeran angka. Oleh karena itulah, pengguna internet akan lebih mudah untuk mengingat nama situs yang anda buat dalam bentuk nama domain daripada dalam bentu sebuah alamat IP.

Cara Kerja DNS Server
Sebelum mengetahui cara kerja DNS server, perlu diketahui bahwa pengelola DNS terdiri dari 3 komponen, yaitu :
1. DNS resolver : adalah client yang merupakan komputer pengguna, pihak yang membuat permintaan DNS dari suatu program aplikasi
2. Recursive DNS server : adalah pihak yang melakukan pencarian melalui DNS berdasarkan permintaan resolver, kemudian memberikan jawaban pada resolver tersebut.
3. Authoritative DNS server : pihak yang memberikan respon setelah recursive melakukan pencarian. Respon dapat berupa sebuah jawaban maupun delegasi ke DNS server lainnya.

Dalam menjalankan tugasnya, DNS server memerlukan program client yang bernama resolver untuk menghubungkan setiap komputer user dengan server DNS. Program resolver yang dimaksud adalah web browser dan mail client. Jadi untuk terhubung ke server DNS, Anda perlu menginstall web browser atau mail client pada komputer. Secara garis besar, berikut adalah cara kerja DNS server:

1. DNS resolver melakukan pencarian alamat host pada file HOSTS. Jika alamat host yang dicari sudah ditemukan dan diberikan, maka proses selesai.
2. DNS resolver melakukan pencarian pada data cache yang sudah dibuat oleh resolver untuk menyimpan hasil permintaan sebelumnya. Bila ada, kemudian disimpan dalam data cache lalu hasilnya diberikan dan selesai.
3. DNS resolver melakukan pencarian pada alamat server DNS pertama yang telah ditentukan oleh pengguna.
4. Server DNS ditugaskan untuk mencari nama domain pada cache-nya.
5. Apabila nama domain yang dicari oleh server DNS tidak ditemukan, maka pencarian dilakukan dengan melihat file database (zones) yang dimiliki oleh server.
6. Apabila masih tidak ditemukan, pencarian dilakukan dengan menghubungi server DNS lain yang masih terkait dengan server yang dimaksud. Jika sudah ditemukan kemudian disimpan dalam cache lalu hasilnya diberikan ke client (melalui web browser).


Penjelasan Mengenai IP Address


Penjelasan Mengenai IP Address

IP Address adalah alamat atau identitas numerik yang diberikan kepada sebuah perangkat komputer agar komputer tersebut dapat berkomunikasi dengan komputer lain atau nomor biner atau identitas numerik yang yang dipakai disetiap komputer agar komputer tersebut dapat saling berhubungan. IP Address terdiri dari 4 blok angka desimal dimana angka tersebut tidak boleh melebihi nilai 255.

fungsi khusus mengapa harus menggunakan IP Address pada sistem komputer jaringan yakni sebagai alat identifikasi host dan sebagai alamat lokasi jaringan pada setiap komputer.

Sebenarnya komputer hanya mengirim dan menerima data dalam bentuk kode biner (hanya angka satu dan nol). IP Address yang terdapat dalam komputer juga merupakan sebuah kode biner yang di terjemahkan kedalam angka – angka .

Sebagai Contoh IP Address adalah :192.168.1.3 atau bisa juga dalam bentuk biner adalah : 11000000.10101000.00000001.00000011. IP Address memiliki 2 jenis yaitu IPv4 dan IPv6 . IPv4 atau IP versi 4 adalah IP yang memiliki panjang angka 32 bit sedangkan IPv6 atau IP versi 6 adalah IP yang memiliki panjang angka 128 bit. Terbentuknya IPv6 karna antisipasi dari melonjak nya pengguna internet dari hari ke hari untuk IPv4 bisa menampung host sebanyak 4.294.967.296 sedangkan IPv6 bisa menampung pangkat 4 dari IPv4.
IPv4 terbagi menjadi beberapa kelas,yaitu: Kelas A, Kelas B, Kelas C, Kelas D, dan Kelas E. Berikut adalah data pembagian kelas IP

Kelas A:
Nilai oktet pertama: 1 – 126
Bagian untuk Network Identifier : W
Bagian untuk Host Identifier : X.Y.Z
Jumlah jaringan maksimum : 126
Jumlah host dalam satu jaringan maksimum :16.777.214

Kelas B:
Nilai oktet pertama: 127 – 191
Bagian untuk Network Identifier : W.X
Bagian untuk Host Identifier : Y.Z
Jumlah jaringan maksimum : 16.384
Jumlah host dalam satu jaringan maksimum : 65.534

Kelas C:
Nilai oktet pertama: 192 – 223
Bagian untuk Network Identifier : W.X.Y
Bagian untuk Host Identifier : Z
Jumlah jaringan maksimum : 2,097,152
Jumlah host dalam satu jaringan maksimum : 254

Kelas D
Nilai oktet pertama: 224 – 239
Bagian untuk Network Identifier : Multicast IP Address
Bagian untuk Host Identifier : Multicast IP Address
Jumlah jaringan maksimum : Multicast IP Address
Jumlah host dalam satu jaringan maksimum : Multicast IP Address

Kelas E
Nilai oktet pertama: 240 – 255
Bagian untuk Network Identifier : Dicadangkan; eksperimen
Bagian untuk Host Identifier : Dicadangkan; eksperimen
Jumlah jaringan maksimum : Dicadangkan; eksperimen
Jumlah host dalam satu jaringan maksimum : Dicadangkan; eksperimen

Sumber : https://idcloudhost.com

Selasa, 20 November 2018

Contoh Soal subnetting


1. Gunakan subnet IP address di kolom pertama dan nomer  yang mengikuti di kolom ke dua, isi di broadcast IP, host range, dan subnet mask.
2.Untuk mencari network address dikolom pertama. Temukan seberapa banyak subnet yang dibutuhkan untuk akomodasi nomer status pada komputer per subnet di kolom kedua. Tulis juga broadcast address pada subnet pertama yang digunakan di kolom terakhir.

3.Cari IP address di kolom pertama dari host, yang berada di subnet menggunakan subnet mask di kolom kedua. Determinan Subnet address dan broadcast address untuk mencari IP address.

4.IP address di kolom pertama dengan pilihan subnet menggunakan subnet mask di kolom kedua. Pilihan determinan IP address dalam kolom lainnya bukan bagian dari subnet yang sama, dan hubungkan itu


Senin, 19 November 2018

OSPF Virtual Link


Link virtual dapat dianggap sebagai selotip untuk OSPF Mereka dapat memperbaiki hal-hal dalam keadaan darurat, tetapi tidak dimaksudkan sebagai solusi permanen dan tidak boleh terdiri dari desain asli Anda. Artikel ini melihat bagaimana tautan virtual dapat digunakan dan bagaimana konfigurasi itu. Skenario yang disajikan dalam artikel ini menyangkut jaringan IPv6 dan OSPFv3, tetapi konsep yang sama berlaku untuk IPv4 dan OSPFv2.a


                               Download File Power Point


Sumber: http://packetlife.net/blog/2011/apr/4/ospf-virtual-links/

Penjelasan dan Fungsi Perangkat Input Output (Power Point)


Input adalah data yang dimasukkan ke computer agar bisa diproses. Input mencakup instruksi program yang diterima CPU setelah ada perintah dari pengguna. Sedangkan output menunjuk pada hasil pemrosesan, yaitu informasi yang terkirim ke layar atau printer, untuk disimpan, atau dikirim ke computer lain di jaringan.

Output merupakan data yang telah diproses menjadi bentuk yang dapat digunakan. Artinya komputer memproses data-data yang diinputkan menjadi sebuah informasi. Yang disebut sebagai perangkat output adalah semua komponen piranti keras yang menyampaikan informasi kepada orang-orang yang menggunakannya.

Fungsi input device pada komputer adalah untuk menerima masukkan data dari perangkat luar yang disambungkan menuju mikroprosesor dan diterjemahkan menjadi sebuah informasi. Data input device yang masuk ke mikroprosesor bisa berupa data signal input atau data maintance input.

Fungsi output device pada komputer adalah untuk menerima keluaran data dari mikroprosesor CPU komputer yang telah diterjemahkan sehingga dapat berupa gambar, tulisan, suara dan sebagainya.


                                      Download File Power Point

Minggu, 18 November 2018

Power Point Komunikasi Data Dalam Jaringan


komunikasi data adalah proses pengiriman dan penerimaan data/informasi dari dua atau lebih device (alat,seperti komputer/laptop/printer/dan alat komunikasi lain)yang terhubung dalam sebuah jaringan. Baik lokal maupun yang luas, seperti internet.


Sabtu, 17 November 2018

Penjelasan Komunikasi Data


Komunikasi data adalah proses pengiriman dan penerimaan data/informasi dari dua atau lebih device (alat seperti komputer, laptop, printer dan alat komunikasi lain) dalam bentuk digital yang dikirimkan melalui media komunikasi data yang terhubung dalam sebuah jaringan baik lokal maupun yang luas, seperti internet. Dari uraian tersebut maka terdapat komponen - komponen pada suatu sistem komunikasi data, yaitu :
1. Data
Yaitu informasi yang akan dipindahkan. Agar data ini bisa dipindahkan maka data harus diolah sehingga dapat melewati media transmisi dengan baik dan dapat dimengerti oleh penerima. Data ini bisa berupa audio, video, dokumen dll.
2. Pengirim (Tranceiver) 
Pihak yang mengirimkan informasi, misalnya pesawat telepon, telex, terminal, dll. Tugasnya adalah membangkitkan berita atau informasi dan menempatkannya pada media transmisi.
3. Media Transmisi 
Media yang digunakan untuk menyalurkan (mengirimkan) ketempat tujuan (penerima), misalnya saluran fisik (kabel), udara dan cahaya. 
4. Penerima (Receiver) 
Pihak yang menerima informasi, misalnya pesawat telepon, telex, terminal, dll. Tugasnya adalah menerima berita atau informasi yang dikirimkan oleh pengirim berita.
5. Protokol

Yaitu sebuah aturan yang mendefinisikan beberapa fungsi yang ada dalam sebuah jaringan, misalnya mengirim pesan, data, informasi dan fungsi lain yang harus dipenuhi oleh sisi pengirim dan sisi penerima agar komunikasi dapat berlangsung dengan benar, walaupun sistem yang ada dalam jaringan tersebut berbeda sama sekali. Protokol ini mengurusi perbedaan format data pada kedua sistem hingga pada masalah koneksi listrik.
Komunikasi data merupakan gabungan 2 macam teknik, yaitu : teknik telekomunikasi & teknik pengolahan data. Teknik telekomunikasi adalah semua kegiatan yg berhubungan dg penyampaian informasi, sedangkan teknik pengolahan data adalah semua kegiatan yg berhubungan dg manipulasi atau pengolahan data, spt : entry, edit, delete, searching, dll.

Pada dasarnya dlm dunia elektronika dikenal 2 sinyal listrik, yaitu :
A. Sinyal Analog
Sinyal yg sifatnya spt gelombang sinusoidal, jadi dpt dikatakan sinyalnya selalu sambung menyambung (kontinyu) atau tdk ada perubahan yg tiba-tiba antara bagian-bagian sinyal tsb. 
Karena suatu sinyal analog merupakan sebuah gelombang sinusiodal maka sinyal ini mempunyai variabel-variabel sebagai berikut :
• Amplitudo yaitu tinggi rendahnya gelombang.
• Frekuensi yaitu jumlah / banyaknya gelombang tiap detik.
• Periode yaitu waktu yang dibutuhkan untuk membentuk sebuah gelombang.
• Panjang gelombang yaitu panjang satu gelombang.
• Phase yaitu besarnya sudut yang dibentuk oleh gelombang pada saat tertentu.

B. Sinyal Digital
Sinyal yg sifatnya seperti pulsa, jadi dpt dikatakan sinyal tsb terputus - putus atau terjadi perubahan yg tiba-tiba antara bagian sinyal tsb. Sinyal digital hanya memiliki dua keadaan, yaitu 0 dan 1, sehingga tidak mudah terpengaruh oleh derau. Biasanya sinyal ini juga dikenal dengan sinyal diskret. Sinyal yang mempunyai dua keadaan ini biasa disebut dengan bit.
Berdasarkan cara penyampaian informasinya, bentuk komunikasi terbagai atas 2 macam, yaitu

1. Komuniksi dari titik ke titik (point to point communications) 
Informasi yg disampaikan oleh pengirim hanya diberikan kpd 1 penerima saja. Contohnya : telepon, telex, faxcimile, pager
2. Komuniksi dari 1 titik ke segala arah (broadcast communications)
Informasi yg disampaikan oleh pengirim dpt diterima oleh siapa saja yg membutuhkan informasi tersebut. Contohnya : komunikasi siaran radio dan televise

SOAL LATIHAN
1.Apa yang dimaksud dengan komunikasi data ?
2.Sebutkan dan jelaskan komponen-kompenen pada suatu system komunikasi data ?
3.Di dalam dunia elektronika dikenal 2 sinyal listrik, sebutkan dan jelaskan ?
4.Bentuk komunikasi terbagai atas 2 macam, sebutkan dan berikan contoh ?


Sumber : http://afree-blogpendidikan.blogspot.com/2011/06/materi-komunikasi-data.html

Jumat, 16 November 2018

Penjelas Closed Circuit Television CCTV (Power Point)


Closed Circuit Television (CCTV) menjadi lebih lazim dalam kehidupan sehari-hari kita. Baik itu dalam bentuk kamera yang digunakan untuk memantau arus lalu lintas, kamera di dalam taksi, atau kamera di dalam restoran, sulit untuk menghindari teknologi yang terus berkembang ini. 


                                      DOWNLOAD FILE DISINI

Latihan 6.3.1.2 Packet Tracer Layer 2 Security


Dengan pertumbuhan jaringan IP yang cepat di tahun-tahun sebelumnya, pengalihan high-end telah memainkan salah satu peran paling mendasar dan penting dalam memindahkan data secara andal, efisien, dan aman di seluruh jaringan.

Lapisan data-link (Layer 2 dari model OSI) menyediakan sarana fungsional dan prosedural untuk mentransfer data antara entitas jaringan dengan interoperabilitas dan interkonektivitas ke lapisan lain, tetapi dari perspektif keamanan, lapisan data-link menyajikan tantangannya sendiri. Keamanan jaringan hanya sekuat tautan terlemah, dan Layer 2 tidak terkecuali. Menerapkan langkah-langkah keamanan kelas satu ke lapisan atas (Lapisan 3 dan lebih tinggi) tidak menguntungkan jaringan Anda jika Lapisan 2 dikompromikan. Switch Cisco menawarkan berbagai fitur keamanan di Layer 2 untuk melindungi arus lalu lintas jaringan dan perangkat itu sendiri.

Berikut Konfigurasi Latihan 6.3.1.2 Packet Tracer - Layer 2 Security

---Central---
ena
(input password)
show spanning-tree
cont f
spanning-tree vlan 1 root primary
do show spanning-tree

---SW-1---
ena
(input pass)
show spanning-tree
conf t
spanning-tree vlan 1 root secondary 
int range fa0/23-24
spanning-tree guard root

--SW-2---
ena
(input pass)
show spanning-tree
conf t
spanning-tree vlan 1 root secondary 
int range fa0/23-24
spanning-tree guard root

---SW-A---
ena
(input pass)
conf t
int range fa0/1-4
spanning-tree portfast 
spanning-tree bpduguard enable
exit
int range fa0/1-22
switchport mode access
switchport port-security maximum 2
switchport port-security mac-address sticky
switchport port-security violation shutdown
exit
int range fa0/5-22
shutdown

---SW-B---
ena
(input pass)
conf t
int range fa0/1-4
spanning-tree portfast 
spanning-tree bpduguard enable
exit
int range fa0/1-22
switchport mode access
switchport port-security maximum 2
switchport port-security mac-address sticky
switchport port-security violation shutdown
exit
int range fa0/5-22
shutdown


                                      Download PKT Layer 2 Security

Sumber:
http://www.ciscopress.com/articles/article.asp?p=1181682